PHPの脆弱性「php2shell」が不安な方へ|WordPressでPHPバージョンを確認する方法と番号の見方
 まめすけ
PHPにすごく危ない穴が見つかったって、ニュースで見たよ…。ぼくのサイトも乗っ取られちゃうの?
 k-suke
ニュースで「重大な脆弱性」と見ると、不安になるよね
2026年10月21日の夜(日本時間)、PHPの重大な脆弱性2件の修正版が公開されました。通称「php2shell」です。私は、保守を請け負っているWordPressサイトで、この日から状況を確認しました。
この記事では、そのとき実際にやった確認を、初心者の方でもたどれる順番でまとめます。
この記事でわかること
- php2shellが、どんな脆弱性なのか(わかっている範囲)
- 自分のサイトのPHPバージョンを、WordPressの管理画面で確認する方法
- 表示された番号が「修正済み」かどうかの見方(ConoHa WINGは番号の見え方が違います)
- 念のため見ておきたい、ほかの確認ポイント
あなたのサイト、こんなことになっていませんか?
- PHPの脆弱性のニュースを見たが、自分のサイトに関係あるのか分からない
- 自分のサイトが、どのバージョンのPHPで動いているか知らない
- サーバー会社から「緊急メンテナンス」や「機能の一時停止」のお知らせが出ていて、理由がよく分からない
- 対策を調べたら、設定の変え方がいろいろ出てきて、どれを試せばいいか迷っている
一つでも当てはまるなら、まずはPHPのバージョンを確認するところから始めてみてください。WordPressの管理画面から確認できます。
php2shellとは? 何が起きたのか
公式情報で確認できた範囲で、要点をまとめます。
- 対象: PHPの脆弱性2件(CVE-2026-109618、CVE-2026-109619)
- 深刻度: CVSS v4で9.2
- 内容: 認証なしで、外部から任意のコードを実行できる(RCE)
- 修正版: 8.5.12/8.4.27/8.3.36/8.2.35
- 8.1以下: 公式の修正版はなし
「外部から任意のコードを実行できる」とは、ログインしていない第三者が、サーバーの上でプログラムを動かせてしまう恐れがある、ということです。
公式の情報は、PHPのGitHubに公開されています。
海外のセキュリティ媒体(The Hacker Newsなど)の報道によると、攻撃の試みは、修正版の公開前から観測されていました(Amazonが10月17日ごろから、ほかにCloudflareなど)。一方で、実際に侵入が成功した件数の全体像は、私が確認した第三者の報告でも分かっていません。
なぜWordPressサイトに関係するのか
WordPressは、PHPで動いています。PHPに穴があれば、WordPressのサイトも影響を受ける可能性があります。
ただ、レンタルサーバーを使っている場合、PHPそのものを直すのはサーバー事業者です。私たちにできるのは、「修正が自分のサイトに反映されたか」を確かめることです。
実際の案件で起きていたこと
私が保守を請け負っているWordPressサイトで使っているレンタルサーバーは以下のサーバーです。
- ConoHa WING
- シンレンタルサーバー
- エックスサーバー
同じ日のうちに、公式の情報が変わった
ConoHa WINGのサイトでは、10月22日の日中にPHPのバージョンを確認しました。表示は8.3.31。修正版の8.3.36より古い番号です。この時点で確認できたConoHaのお知らせには、PHPの修正を適用したという告知が見当たりませんでした。
同じ日、ConoHaの管理画面には「ファイルマネージャーおよびWebメール機能の一時停止のお知らせ」も出ていました。理由は書かれていません。前日の夜からは「緊急メンテナンス」の案内もありましたが、PHPの更新が目的かどうかは書かれていませんでした。
その日の夜から翌朝にかけて、ConoHaの公式お知らせ「【重要】PHPの脆弱性への弊社対応について」と、その終報を確認できました。緊急メンテナンスも、機能の一時停止も、どちらもこの脆弱性への対応だったと書かれていました。10月22日の20時45分に、すべてのPHPバージョンへのパッチ適用が完了したそうです。
午前の時点で「まだ修正されていない」と言い切っていたら、夜には間違った情報になっていました。攻撃についても、最初は「悪用の報告はまだない」と考えていましたが、あとから、公開前から攻撃の試みが観測されていたと分かりました。
こういうときの情報は、数時間で変わります。理由が書かれていないお知らせを、推測で結びつけなかったのはよかったと思っています。
修正後も「8.3.35」と表示された
10月23日に確認すると、ConoHa WINGのサイトのPHPは8.3.35に変わっていました。公式の修正版は8.3.36です。番号だけを見ると、「まだ古いのでは?」と思ってしまいます。
ConoHaの終報には、次のような説明がありました。
- 今使っているPHPのバージョンを維持したまま、セキュリティパッチを適用した
- WordPressのサイトヘルスなどでは、開発元の修正版の番号ではなく、従来の番号が表示される場合がある(終報の例では、8.5.12ではなく8.5.11)
一方、シンレンタルサーバーとエックスサーバーのサイトでは、8.3.36と表示されていました。同じ「修正済み」でも、事業者によって番号の見え方が違ったわけです。
なお、エックスサーバーとシンレンタルサーバーは、その場で公式のお知らせを確認しきれませんでした。そのため、実際のサイトの表示で8.3.36を確認しています。
最終的に、利用しているすべてのレンタルサーバーのPHPは修正が反映された状態でした。
自分のサイトで確認する手順
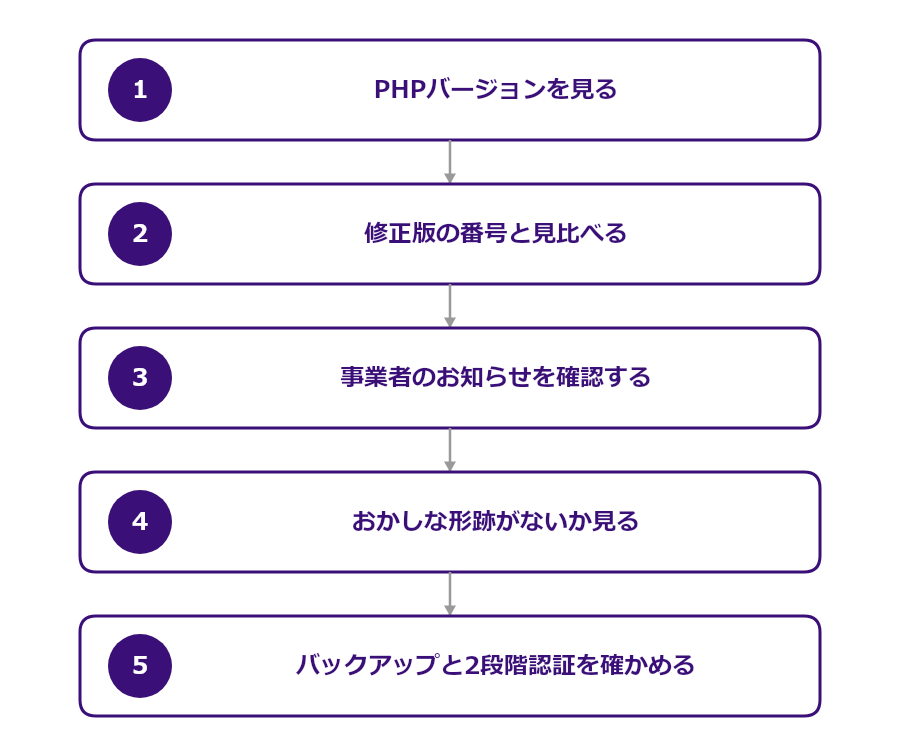
STEP1: WordPressの管理画面でPHPバージョンを見る
管理画面の左メニューから、次の順に開きます。
ツール → サイトヘルス → 情報 → サーバー → PHP バージョン
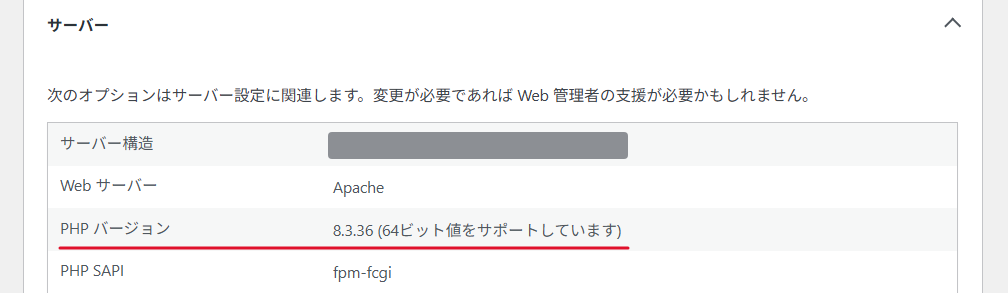
サーバーの管理画面が重くて開けないときでも、この方法なら確認できます。実際に、ConoHaのコントロールパネルが重く、開けないページがあった日も、ここで確認できました。
STEP2: 修正版の番号と見比べる
表示された番号を、次の表と見比べます。
| 使っているPHP | 公式の修正版(これ以上なら修正済み) |
|---|---|
| 8.5系 | 8.5.12 |
| 8.4系 | 8.4.27 |
| 8.3系 | 8.3.36 |
| 8.2系 | 8.2.35 |
| 8.1以下 | 公式の修正版なし |
表の番号以上なら、修正が反映されています。
番号が修正版より小さい場合も、すぐに「危ない」と決めつけないでください。
ConoHa WINGのように、パッチを当てる方式の事業者では、修正後も従来の番号が表示される場合があります。ConoHaの終報に書かれていた修正後の表示のうち、8系は次のとおりです。
8.0.30/8.1.34/8.2.34/8.3.35/8.4.26/8.5.11
 まめすけ
番号が小さくても、直っていることがあるんだ。ぼくなら絶対あわててたよ
番号だけで判断しきれないときは、次のSTEPで事業者のお知らせを見ます。
STEP3: サーバー事業者の公式お知らせを確認する
使っているサーバー事業者の、公式のお知らせを開きます。見るポイントは3つです。
- PHPの脆弱性への対応について書かれているか
- 適用が「完了」しているか。完了した日時はいつか
- 修正後に表示される番号の説明があるか
ConoHa WINGの場合は、「【重要】PHPの脆弱性への弊社対応完了のお知らせ(終報)」に、この3つが書かれていました。
お知らせは、時間とともに更新されます。「対応中」の段階だったら、少し時間を置いて、もう一度見てみてください。
8.1以下を使っている場合
8.1以下は、PHPの公式の修正版が出ていないバージョンです。ConoHaの終報には、すべてのPHPバージョンにパッチを適用したとあり、8.0.30や8.1.34の表記も載っていました。ただ、事業者によって対応は違う可能性があります。
また、8.2も2026年12月31日にサポートが終わります。この機会に、8.3以上へのバージョンアップを検討してみてください。手順と注意点は、こちらの記事で紹介しています。
STEP4: 念のため、おかしな形跡がないか見る
修正が反映されるまでには、修正前の状態だった期間があります。その間に何か起きていないかも、確認しておくと安心です。私が保守先で確認したのは、次のとおりです。
- セキュリティプラグイン「Wordfence」の手動スキャン
- Google Search Consoleの「セキュリティの問題」と「手動による対策」
- ユーザー一覧に、見覚えのないユーザーがいないか
- wp-content/uploads/フォルダの直下に、.php のファイルがないか(サーバーのファイルマネージャーで確認)
uploadsフォルダは、画像などを置く場所です。ふつうはPHPのファイルは入っていません。
ConoHa WINGのサイトでは、Wordfenceのスキャンを、PHPの修正の前と後で2回行いました。どちらも異常はありませんでした。ユーザー一覧とuploadsフォルダも、問題は見つかりませんでした。
ただし、「見つからなかった」ことは、「絶対に何もない」証明にはなりません。クライアントにも、この点はそのまま伝えました。
> Wordfenceの画面を見るときは、数字の取り違えに気をつけてください。Wordfenceのネットワーク全体でブロックした数のグラフは、世界全体の数字(数億件)です。自分のサイトでブロックした数は、「ファイアウォールの概要」の欄にあります。私も一度、取り違えかけました。
STEP5: バックアップと2段階認証を確かめる
万一のときに元へ戻せるよう、バックアップがそろっているかも見ておきます。保守先では、サーバーの自動バックアップ(1日1回・14日分)と、プラグインUpdraftPlusでのバックアップ(隔週・2世代)の両方を確認しました。
あわせて、管理画面にログインするアカウントの2段階認証も確認しました。保守先のサイトでは、未設定のアカウントが見つかったので、その場で一緒に設定しています。
慌ててやらないほうがいいこと
調べていると、いろいろな情報が出てきます。私が実際に見送ったのは、次の2つです。
出どころの確かでない暫定対策を試すこと
AIのリサーチ機能でまとめた資料に、php.iniの設定を変える暫定対策が載っていました。別の問題を招く恐れがあり、事業者のパッチも適用済みだったため、実行しませんでした
確認できない情報を、判断の材料にすること
同じ資料には、私が公式情報や報道で確認できなかった被害の話も入っていました。確認できないものは使いませんでした
不安なときほど、何か手を動かしたくなります。まずは、公式のお知らせと、自分のサイトの表示を確かめるところまでで十分です。
まとめ
| 表示されたPHPバージョン | 見方 |
|---|---|
| 修正版以上(例: 8.3.36) | 修正済み |
| 修正版より小さい(例: 8.3.35) | 事業者のお知らせを確認する。ConoHa WINGは、この表示でもパッチ適用済み |
| 8.1以下 | 公式の修正版なし。事業者のお知らせを確認し、バージョンアップを検討する |
- PHPのバージョンは、管理画面の「ツール → サイトヘルス → 情報 → サーバー」で確認できる
- 番号の見え方は、サーバー事業者によって違うことがある。迷ったら公式のお知らせを見る
- 修正前の期間に何か起きていないか、スキャン・ユーザー一覧・uploadsフォルダも確かめておく
- 確認できないことは、推測で埋めない
PHPの脆弱性のニュースで不安になったら、まずは自分のサイトのPHPバージョンを見るところから始めてみてください。番号と事業者のお知らせを照らし合わせれば、落ち着いて判断できます。
このウェブlogが使っているサーバー
このウェブlogは、シンレンタルサーバーで動いています。今回は、サイトヘルスに修正版と同じ8.3.36が表示されました。番号を見比べるだけで、修正の反映を確かめられました。
サーバー選びの参考にしてみてください。
このサイトはテーマ「SWELL」を使っています
「SWELL」はWordpress初心者も慣れた人も使い続けられるテーマだと思います。
この記事を書いた人
関連記事
-
 GA4だけじゃここまでできない。チャットボットへの質問からサイト改善の精度を上げる?!
-
GA4×サーチコンソールで「なんとなく運用」から抜け出す、月次チェックの始め方
-
UpdraftPlusからBackup Migrationへの乗り換えを検討した結果【比較レポート】
-
PHPが古いまま放置されたWordPressを更新した話|プラグイン→テーマ→本体→PHPの順番を守る理由
-
WordPressが乗っ取られた実例|原因調査から復旧までの全手順を解説
-
Backup Migration vs UpdraftPlus|複数サイト保守の現場で両方試した結果【2026年版】
-
Wordfenceで管理画面にログインできない!2FAとCookieエラーの原因と解決法【実例あり】
-
SiteGuardでログインできなくなった時の対処法
コメント